
 0
 2026-11-02 22:17:54
https://www.ilbe.com/view/11624536427
괴풍이 휘몰아치기 시작함.
문제는, 북한임.
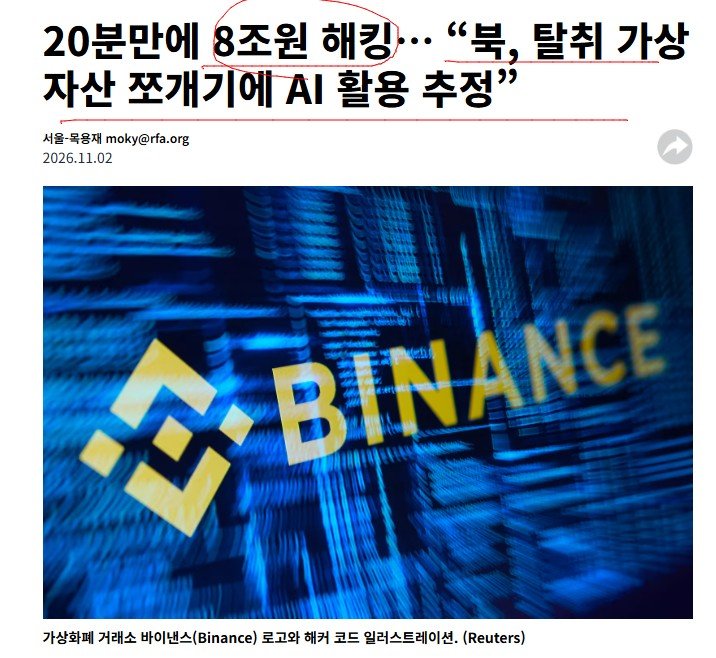
그와중에
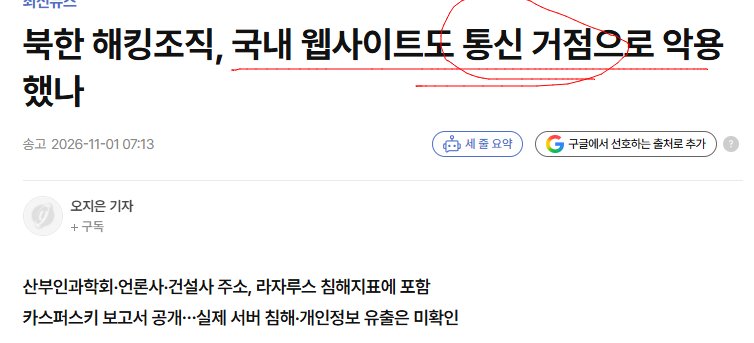
https://www.yna.co.kr/view/AKR20261030165100017
한국을 이용
산부인과학회 웹주소, 라자루스 악성코드 통신 거점으로 분류
1일 카스퍼스키가 공개한 '오퍼레이션 플래시홀' 보고서에 따르면 침해지표(IOC) 목록에 학회 홈페이지인 'ksog.org'의 하위 주소가 포함됐다.
학회 외에도 국내 언론사, 건설사, 안전 관리 기업, 인테리어 업체 등의 웹사이트가 침해 지표에 포함됐으며 이후 여러 업종의 웹사이트가 악용된 정황도 관찰했다고 카스퍼스키는 전했다.
카스퍼스키는 해당 주소를 악성코드 클라이언트허브의 C2로 분류했다.
침해지표는 사이버공격이 진행 중이거나 이미 침해가 발생했을 가능성을 보여주는 기술적 단서다.
보안 담당자는 이러한 정보를 시스템의 접속 기록 등과 대조해 공격과 관련된 흔적이 있는지 점검할 수 있다.
C2는 공격자가 감염된 컴퓨터에 명령은 전달하거나 정보를 주고받는 데 이용하는 통신 거점을 뜻한다.
감염된 컴퓨터가 지정된 주소에 접속해 지시를 받아 실행하고, 그 결과를 다시 보내는 방식으로 작동할 수 있다.
공격자는 이런 통신을 숨기기 위해 정상적인 웹서비스를 이용하기도 한다.
외형상 일반적인 웹사이트 접속과 비슷한 형태로 데이터를 주고받으면 정상 통신과 악성 통신을 구별하기 어려워질 수 있기 때문이다.
다만 보고서에는 학회 주소 등과 관련된 통신 기록이나 서버 침해 시점이 구체적으로 제시돼있지 않아 학회 서버의 침해 범위나 회원 개인정보 유출 여부는 확인할 수 없다.

https://www.yna.co.kr/view/AKR20260731046400504?site=mapping_related
클라우드 기반인건 그냥 100% 다 해킹, 조작 가능,
즉 클라우드 명부 자료 수정가능. 할듯.
는
한국이 먹잇감.
https://www.mois.go.kr/frt/bbs/type010/commonSelectBoardArticle.do;jsessionid=T6TDrScDj9H8QNVkaQAcGx3-5J3UvluyVkq3a9fK.node20?bbsId=BBSMSTR_000000000008&nttId=129489
https://zdnet.co.kr/view/?no=20261013092218
아직 북한이 해킹 한건, AI 를 본격적으로 안쓰고, 그냥 뚫는 정도, 돈빼내는 정도 실험 한거고,
진짜는
AI를 사용하면, 사람 한명 한명, 수정이 가능할듯. 디테일하게 ㄷㄷㄷ "암장,저장된 기록,파일 수정"
부정선거가 가능하다는 말이 아니라,
QR코드로 누가 누굴 찍었는지 해킹으로 볼수 있다는말 아님?
그리고 그걸 분류기에 넣으면, 누가 누굴 찍었는지 나온다 ㄷㄷㄷ QR코드가 1인 1개 QR코드가 배포된다면 ....
